
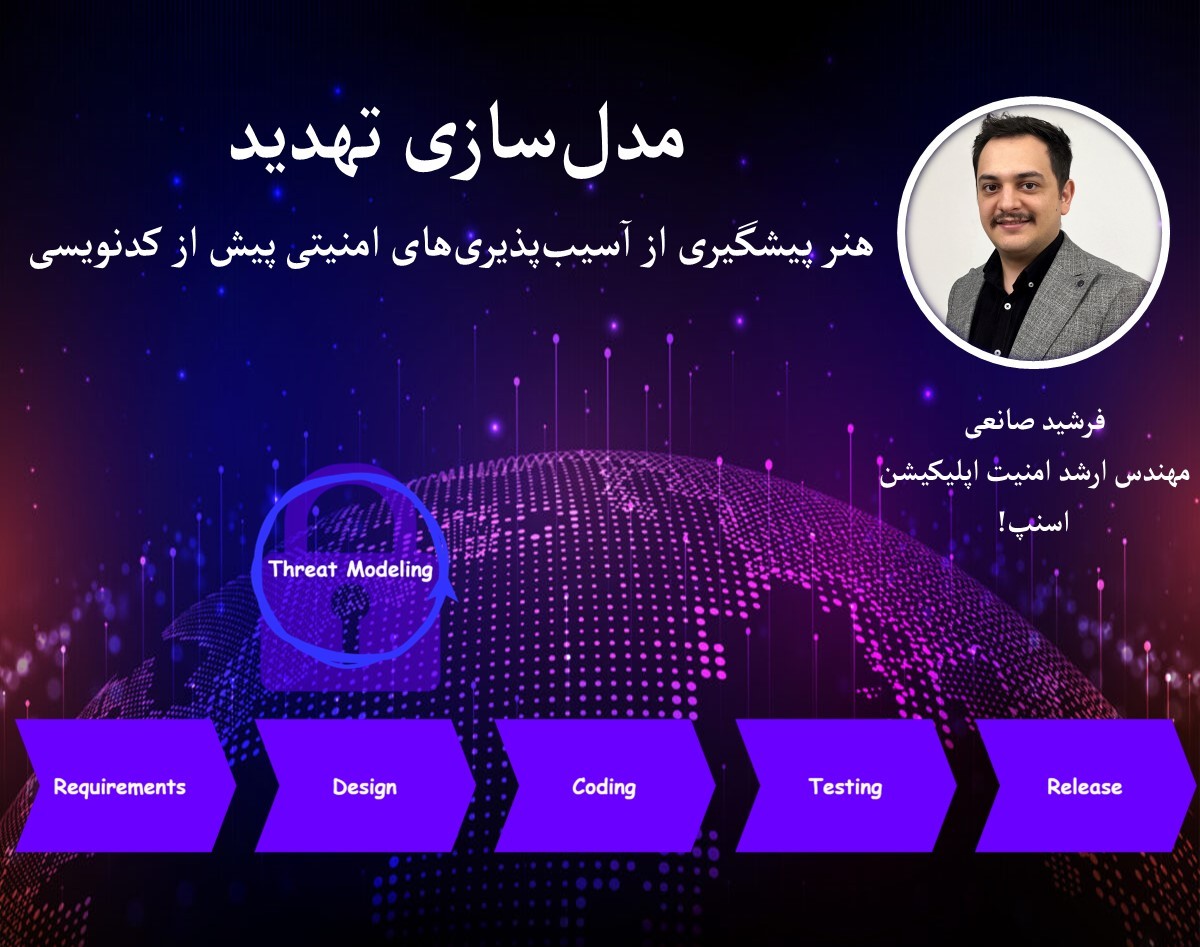

وبینار مدلسازی تهدید: هنر پیشگیری از آسیبپذیریهای امنیتی پیش از کدنویسی برگزار شده
وبینار مدلسازی تهدید: هنر پیشگیری از آسیبپذیریهای امنیتی پیش از کدنویسی برگزار شده
بلیتهای وبینار
توضیحات
آیا تا به حال به این فکر کردهاید که چگونه میتوان پیش از نوشتن حتی یک خط کد، آسیبپذیریهای امنیتی را شناسایی و خنثی کرد؟ در وبینار "مدلسازی تهدید: هنر پیشگیری از آسیبپذیریهای امنیتی پیش از کدنویسی"، شما با یکی از مؤثرترین روشها برای ارتقای امنیت نرمافزار آشنا خواهید شد. مدلسازی تهدید این امکان را به شما میدهد تا با شناسایی تهدیدهای امنیتی در مراحل اولیه طراحی، هزینهی رفع باگهای امنیتی را به حداقل برسانید.
در این وبینار، پس از معرفی مفهوم و اهمیت مدلسازی تهدید، روشهایی نظیر STRIDE ،PASTA، و LINDDUN را بررسی میکنیم. در ادامه، ابزارهای مدلسازی تهدید مانند Microsoft Threat Modeling Tool و OWASP Threat Dragon معرفی خواهند شد. در پایان، نکات کلیدی برای شروع و ادغام مدلسازی تهدید با فرآیند توسعه نرمافزار ارائه میشود.
تماشای وبینار "مقدمهای بر DevSecOps" پیش از این وبینار، برای آشنایی با چرخهی حیات توسعه نرمافزار ایمن و DevSecOps اکیداً توصیه میشود: https://eseminar.tv/wb148399
سرفصلها
-
معرفی مدلسازی تهدید:
- مدلسازی تهدید چیست و چرا اهمیت دارد؟
- نقش آن در کاهش هزینههای رفع آسیبپذیریهای امنیتی
-
روشها:
- آشنایی با چارچوبهای مدلسازی تهدید مانند STRIDE، PASTA و LINDDUN
- مقایسه روشها و نحوهی انتخاب مناسبترین رویکرد
-
ابزارها:
- معرفی ابزارهای کاربردی مانند Microsoft Threat Modeling Tool و OWASP Threat Dragon
- بررسی قابلیتهای ابزارهای مختلف
-
جمعبندی:
- نکات کلیدی برای شروع مدلسازی تهدید
- راهکارهایی برای ادغام آن با فرآیند توسعهی نرمافزار
مخاطبین
شرکت در این وبینار برای تمام علاقهمندان حوزهی امنیت سایبری، کارشناسان و مهندسان امنیت اپلیکیشن، توسعهدهندگان نرمافزار، و مدیران محصول که تمایل دارند با اصول شناسایی زودهنگام تهدیدات امنیتی در چرخهی توسعهی نرمافزار آشنا شوند و هزینهی رفع آسیبپذیریهای امنیتی را در محصولات تحت مسئولیت خود کاهش دهند پیشنهاد میشود.
نظرات