
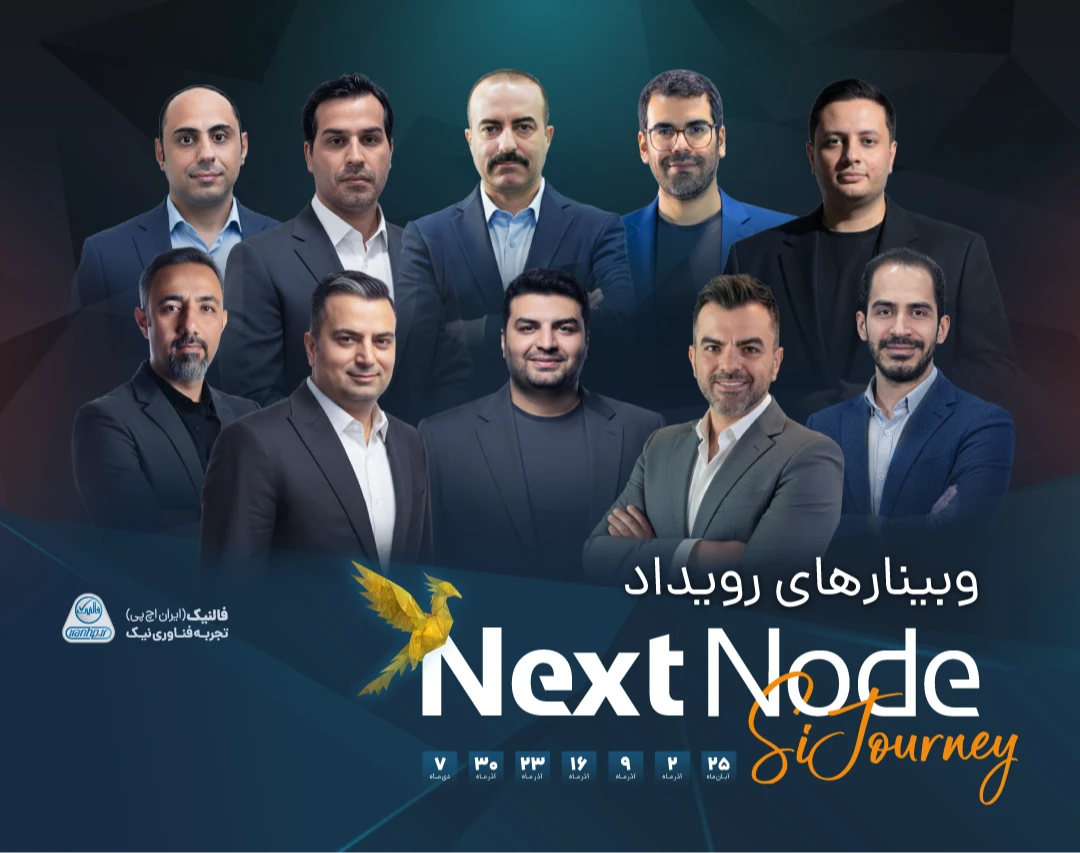

رویداد Next Node SiJourney: مجموعه وبینارهای تخصصی حوزه شبکه برگزار شده
رویداد Next Node SiJourney: مجموعه وبینارهای تخصصی حوزه شبکه برگزار شده
توضیحات
رویداد Next Node SiJourney برای شرکتکنندگان فرصتی فوقالعاده است تا با قدم گذاشتن در سفری هیجانانگیز، سطح دانش فنی خود را بالا برده و همچون پرندگان عطار، 7 وادی دانش را برای رسیدن به سیمرغ طی کنند.SiJourney در 2 مرحله برگزار میشود:
مرحله اول: مسیر غیرحضوری (آغاز سفر پرندگان عطار)
سفر شما در قالب 7 وبینار تخصصی آغاز میشود. این وبینارها توسط مدرسین و اساتید برجسته برگزار و در آنها مباحث کاربردی راهاندازی شبکه و دیتاسنتر ارائه میشود. همچنین شرکتکنندگان در هر وبینار، فرصتی برای تعامل با اساتید و حضور در جلسات آنلاین پرسش و پاسخ در اختیار خواهند داشت.
در پایان هر وبینار، آزمونی از شرکتکنندگان بهعمل میآید که امتیاز آن برای کسب شرایط لازم جهت حضور در فاز دوم اهمیت زیادی دارد. همچنین امتیاز حضور مستمر در هر 7 وبینار و موقعیت جغرافیایی شرکتکنندگان (از نظر میزان برخورداری از امکانات آموزشی سرور و شبکه) نیز برای رسیدن به فاز دوم رویداد لحاظ خواهد شد. در نهایت 30 نفری که مجموع امتیازشان از سایرین بیشتر باشد، به مرحله دوم رویداد خواهند رسید.
مرحله دوم: بوتکمپ حضوری (رسیدن به سیمرغ؛ از دانش تا تجربه)
در این مرحله از رویداد NextNode SiJourney، فالنیک میزبان 30 پرندهای است که تلاششان برای رسیدن به سیمرغ به ثمر نشسته و آماده کسب تجربههای جدیدتر هستند. این فاز که در قالب بوتکمپ 2 روزه در تهران برگزار میشود، نقطه اوج سفر است؛ جاییکه آموختههای نظری به تجربه عملی تبدیل میشوند. برنامه بوتکمپ رویداد NextNode SiJourney به این صورت است:
روز اول: راهاندازی و پیادهسازی مباحث گفته شده در وبینارها با تجهیزات واقعی در لابراتوار
روز دوم: تست امنیت، هاردنینگ و Threat Hunting در محیط عملی با تجهیزات واقعی و بهثمر نشاندن اقدامات انجامگرفته در روز اول.
در پایان روز دوم، طی مراسمی از افرادی که انگیزه، پشتکار و علاقه خود را ثابت کرده باشند، با اهدای نشان و گواهی شرکت در رویداد تقدیر خواهد شد.
صفحه رویداد: NextnodeSiJourney
سایت فالنیک (ایران اچ پی): falnic.com
اینستاگرام: falnic_iranhp
تلگرام: falnic
لینکدین: falnic-iranhp
شماره تماس: 0218363
سرفصلها
وبینار ۱: مایکروسافت در خط مقدم حملات
راهبردهای دفاعی و هاردنینگ سرویسها | شهرام محبی
- سیستم عامل و سرویسهای مایکروسافتی پرکاربرد در ایران
- Windows Server
- Active Directory Domain Services (AD DS)
- Active Directory Certificate Services (AD CS)
- DNS Server
- DHCP Server
- File Server + DFS-N/DFS-R
- Exchange Server
- IIS
- WSUS / SCCM (Endpoint Configuration Manager)
- اصول طراحی سرویسهای مایکروسافتی (خاصه سرویسهای فوق الذکر)
- امن سازی سرویسهای مایکروسافت در محیط On-Prem ( خاصه Windows و ADDS )
- تضمین دسترسی (GA or HA)
- برنامهریزی در خصوص چگونگی عبور از بحران (DRP)
وبینار ۲: تابآوری مراکز داده
یکپارچهسازی طراحی، زیرساخت، امنیت شبکه و مدیریت بحران | اشکان سلیمانیفخر / مسعود کیمیایی
۱- تکامل معماری مراکز داده؛ از پایداری تا تابآوری فعال
(From High Availability to Active Resilience)
۲- اصول طراحی زیرساختهای خودترمیم و Failover-Aware
(Designing Self-Healing & Failover-Aware Infrastructures)
۳- امنیت درونمرکزی و شبکههای نرمافزارمحور
(Micro-Segmentation, SDN, and Virtualized Security Models)
۴- فناوریهای کلیدی در معماری تابآور
(VMware NSX, Cisco ACI, vXLAN, and Policy-Driven Fabric)
۵- ایزولاسیون عملکردی و تفکیک هوشمند شبکهها
(VDI, OOB Management, and Functional Network Segmentation)
۶- مهندسی پایداری سرویس در سناریوهای بحران
(Service Continuity Engineering in Crisis Scenarios)
۷- آینده مراکز داده: از Reactive به Predictive Resilience
(Next-Gen Data Centers and Predictive Resilience Models)
وبینار ۳: راهکارهای نوین Backup
از تابآوری و بازطراحی فرآیندها تا انتخاب سختافزارهای مناسب | اشکان سلیمانیفخر / مهرداد چاوشیان / علی کاظمی
۱- مقدمه و چشمانداز تهدیدات نوین:
- تغییر ماهیت ریسکها: از خرابی سختافزار به حملات هوشمند (RaaS، APT، Supply Chain)
- تفاوت بحرانهای فیزیکی و سایبری و اثر هرکدام بر تداوم سرویس
- تعریف تابآوری دیجیتال (Digital Resilience) و نسبت آن با DRP/BCP
- شاخصهای کلیدی موفقیت در تابآوری: RTO، RPO، MTTD، MTTR
۲- بازتعریف مفهوم Backup در تابآوری سرویس
- از «کپی داده» به «تضمین دسترسپذیری سرویس»
- سطوح بازیابی: فایل، VM/Container، سرویس/اپلیکیشن، دیتابیس، کل سایت
- لایهبندی عملیاتی: Operational, Nearline, Archive
- معیارهای انتخاب رسانه/راهکار براساس RTO/RPO و حساسیت داده
۳- معماری سیاستهای Backup
- مدلها: Full / Incremental / Differential / Snapshot (CBT, App-Consistent)
- سیاست نگهداری (Retention) و زمانبندی (Schedule) بر پایه Criticality
قانون 3-2-1-1-0
- تفکیک Hot (SSD) برای بازگردانی فوری و Archive (Tape/HDD) برای بلندمدت
- رمزنگاری در حال انتقال و در حال سکون (In-Transit / At-Rest)، مدیریت کلید
۴- LAN-Free Backup و الزامات امنیتی SAN/Fabric
- مفهوم درست LAN-Free و تفاوت با حذف صرفِ ترافیک LAN
- طراحی Fabric امن
- جداسازی فیزیکی/منطقی مسیرهای Backup از مسیرهای production
۵- SDN بهعنوان ستون فقرات DR مدرن
- همسانسازی Policy، VLAN، ACL، QoS و Addressing بین Main و DR Site
- حفظ هویت شبکهای سرویس در Failover/Failback (IP, Routing, SG ها)
- Segmentation و Micro-Segmentation برای کاهش دامنه نفوذ در DR
- یکپارچگی با Load Balancerها، Overlay/Underlay و Automation (API-Driven)
۶- تفکیک طراحی DR برای بحرانهای فیزیکی vs سایبری
- فیزیکی: زیرساخت موازی جغرافیایی (Hot/Warm/Cold Site)، انرژی/خنکسازی/لینکها
- سایبری: Replica ایزوله، Immutable Snapshot، Air-Gap منطقی/فیزیکی
- سیاستهای Quarantine و Validation قبل از بازگردانی به تولید
- ماتریس تصمیمگیری سناریوها (نوع بحران × لایه سرویس × RTO/RPO)
۷- اصول Restore امن و Test Restore دورهای
- Test Restore زمانبندیشده (نمونهگیری ریسکمحور از سرویسهای حیاتی)
- اجرای Restore در محیط ایزوله/غیرتولیدی، عدم استفاده از Original Location
- زنجیره تأیید (Approval Chain)، تغییر نامگذاری استاندارد مقصد/Job/Media
- ثبت کامل لاگها، امضا/اثر زمانی (Time-Stamping)، نگهداری شواهد
- اسکن بدافزار/IOC در جریان Restore، اعتبارسنجی اپلیکیشنمحور (App-Level)
۸- Backup در برابر Replication (تمایز،ریسک ها، Multi-Vendor)
- Backup vs Replication: تفاوت اهداف، ریسک انتشار خطا/بد افزار، سناریو مکمل
- استقلال زیرساختی و در صورت امکان (Cloud/Hypervisor/Storage)
- جداسازی مدیریتی و Harden کردن instanceهای مشترک
- ترکیب بهینه: Replication برای RTO پایین، Backup Immutable برای حفاظت منطقی
۹- هم راستایی با ITIL و فرایندهای سازمانی
- نگاشت به Incident/Problem/Change/Service Continuity
- Runbookهای استاندارد، نقشها و مسئولیتها (RACI)، جریان تصمیمگیری
- CMDB و Dependency Mapping سرویسها برای اولویتبندی بازیابی
- انطباق و ممیزی: سیاست نگهداری، لاگینگ، ردیابی تغییرات، الزامات قانونی
۱۰- معماری مرجع DR/BCP و لایههای Hot/Warm/Cold
- تعاریف و تفاوتها: Active-Active، Active-Passive، Pilot Light، Backup-Only
- گزینههای پیادهسازی: On-Prem، Hybrid، Multi-Cloud، Cloud DR
- طراحی لینکها و مسیرهای ارتباطی (MPLS/Internet/Direct Connect) با QoS
- استراتژی داده: Dedup/Compression، Tiering، Lifecycle Management
۱۱- چرخه بازگشت از بحران (Lifecycle)
- Detection & Classification
- DR Activation طبق Runbook
- Data Recovery از مسیر امن و ایزوله
- Validation (سلامت داده/سرویس، تست عملکردی/کاربری)
- Cutover و بازگشت کنترل شده به تولید
- Cleanup ، Failback، به روزرسانی Runbook/CMDB
وبینار ۴: پیشبینی، محافظت، بازگشت
طراحی DRP/BCP مقاوم در برابر تهدیدات مدرن | محمد علوی
۱- اهمیت کنترلهای Detective در امنیت اطلاعات
- مروری بر مدیریت و ارزیابی ریسک در امنیت اطلاعات
- کنترلها و انواع آن در امنیت اطلاعات
- مقایسه کنترلهای Preventive و Detective در حملات مدرن
- نقش SOC در پایش رخدادها و کشف تهدیدات
۲- رصد، پایش و کشف تهدیدات
- چرخه شناسایی و کشف تهدیدات
- شناسایی و پایش مبتنی بر ریسک (Risk Driven)
- تفاوت فرآیند کشف تهدیدات با پایش و شناسایی
- چرخه کشف تهدید و فریم ورکهای آن
- مروری بر XDR NDR EDR در فرآیند کشف و پایش
۳- مدیریت حادثه
- مدیریت حادثه چیست ؟
- الزامات و اقدامات مدیریت حادثه
- تدوین سند BCP و نقش آن در تاب آوری کسب و کار
وبینار ۵: مانیتورینگ، آنالیز و تحلیل داده | مهدی ولی الهی
- Introduction
- Monitoring tools features
- Zabbix Introduction
- Use Cases
- Basic Architecture
- Zabbix Component
- Data Collection
- Problem Detection
- Visulization
- Latest Data
- Graph
- Problem
- Map
- Dashboard
- Tags
- Event Correlations
- Zabbix Features
- Alerting & Notifications
- Auto Discovery
- Security
- Distributed Monitoring
- API
- Senario
وبینار ۶: استانداردها و امنیت فیزیکی دیتاسنتر
از انتخاب سرور، استوریج و سایر تجهیزات تا مدیریت مصرف انرژی | مهدی شوکتپور / مهرداد چاوشیان / علی کاظمی
- معرفی استانداردهای بینالمللی طراحی و طبقهبندی مراکز داده (Uptime Institute, TIA-942, ISO/IEC 22237)
- بررسی مفاهیم تابآوری، افزونگی و کاهش نقاط بحرانی زیرساخت (Single Point of Failure)
- امنیت فیزیکی، کنترل دسترسی، نظارت تصویری (CCTV) و طراحی نواحی امن (Secure Zones)
- الزامات پدافند غیرعامل و مقاومسازی در برابر آتشسوزی، زلزله و نفوذ فیزیکی
- انتخاب بهینه سرور، استوریج و تجهیزات شبکه با رویکرد پایداری، افزونگی و بازیابی سریع
- طراحی سیستمهای برق، سرمایش و انرژی طبق استانداردهای ASHRAE 90.4 و IEEE 1100
- تحلیل مصرف انرژی، شاخص PUE و روشهای بهینهسازی عملکرد زیرساخت و کاهش هزینهها
- مدلهای بکآپگیری (Full، Incremental، Differential، Snapshot) و پشتیبانگیری خارج از سایت (Offsite Backup)
- طراحی و پیادهسازی سایت پشتیبان (Backup Site) و سایت بحران (Disaster Recovery Site) بهصورت Active–Passive یا Active–Active
- بررسی مراکز داده ماژولار و کانتینری (Modular / Containerized Data Centers) بهعنوان راهکار مقاوم در بحران
- نقش سامانههای DCIM و BMS در مانیتورینگ، تحلیل ریسک و پیشبینی خرابیها
- تدوین برنامه تداوم کسبوکار (BCP) و بازیابی پس از بحران (DRP) همراه با نمونههای واقعی
وبینار ۷: از خودکارسازی تا امنیتمحوری
نگاهی نو به DevSecOps | رامتین رحمانینژاد / مهدی طالقانی
:Headsup
We’ll start from the very beginning to make sure everyone’s on the same page. You might already know some of the concepts, but it’s worth listening carefully — there might be details you haven’t come across before
Ramtin and I will take turns presenting, but since this is a collaborative webinar, there’ll be parts where we jump in and build on each other’s points
:Agenda
Part 1: Foundations — from hardware to application environments
Part 2: From Traditional Development to DevOps — culture, automation, scalability
Part 3: Why DevSecOps — security integration across the lifecycle
Part 4: Wrap-Up — mindset, examples, and Q&A
:Who is this webinar for
Developers, DevOps & Security engineers
IT managers & solution architects
Students or tech enthusiasts new to DevOps & DevSecOps
:What you will learn
.The full journey from hardware to modern applications — and why it matters
.What went wrong in traditional development and how DevOps reshaped the game
.A deep dive into DevOps culture, pipelines, and automation tools
.The real security risks hiding inside today’s APIs, containers, and clouds
.Key vulnerabilities every modern team must recognize and prevent
.How DevSecOps unites development, operations, and security into one workflow
.The new mindset of building fast and securely — without trade-offs
Foundations
?What is Hardware? Firmware
?What is a Kernel? What is a Kernel Module
?What is an Operating System
?What is an Application
?What is the Application Life Cycle
?What are Application Environments and why do we need them
From Traditional Development to DevOps (DevOps Foundations)
Traditional Development Challenges
?What is DevOps and how does it help to resolve traditional challenges
Overview of DevOps Tools in Action
?Why DevSecOps
Understanding Security & Vulnerabilities
Traditional Security Challenges
DevOps Security Challenges
?What Is DevSecOps and how does it help to resolve security challenges
Overview of DevSecOps Tools in Action
Wrap-Up
The DevSecOps Mindset (Shift Left Culture)
Real-World Examples & Case Studies
Q&A and Closing
نظرات