


وبینار در میان موج آسیبپذیریها، مسیر اقدام چیست؟ برگزار شده
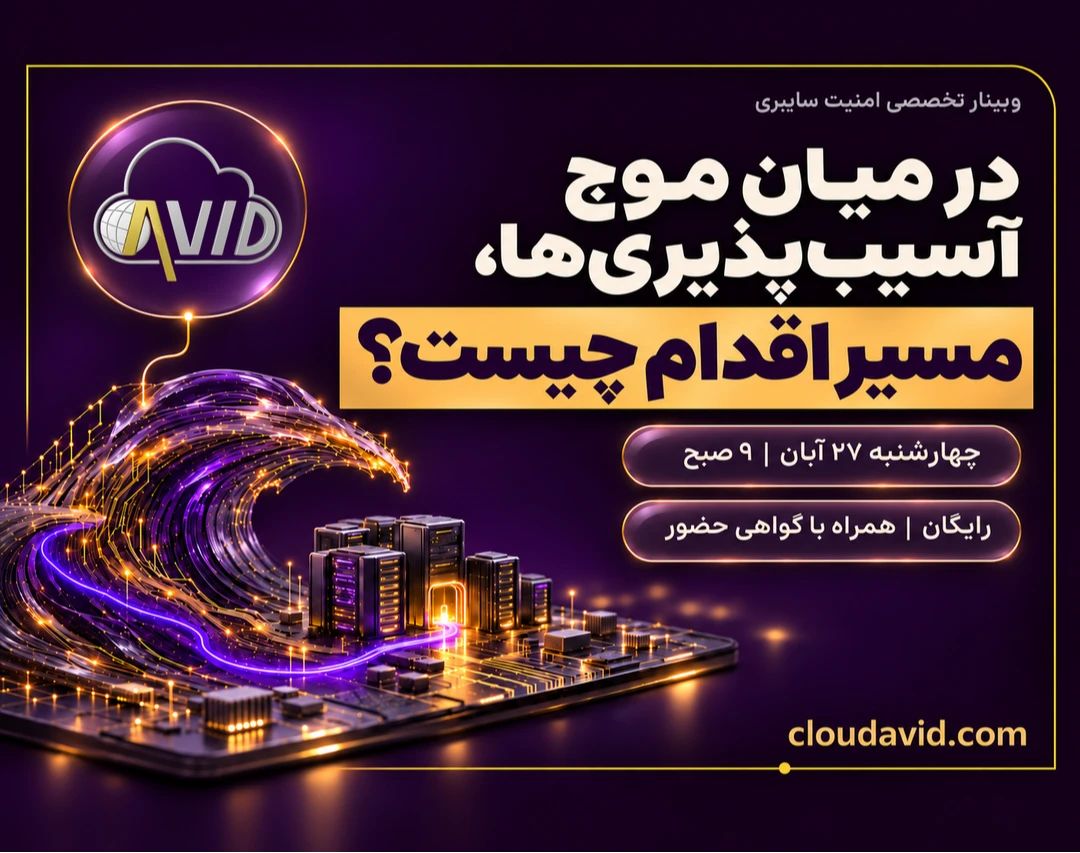
وبینار در میان موج آسیبپذیریها، مسیر اقدام چیست؟ برگزار شده
توضیحات
🌊 در میان موج آسیبپذیریها، مسیر اقدام چیست؟
هر هشدار آسیبپذیری، پرسشی پیش روی سازمان میگذارد: آیا سامانههای ما در معرض خطرند و چقدر برای اقدام فرصت داریم؟ پاسخ را باید در جزئیات جستوجو کرد؛ در نسخه و پیکربندی سامانهها، شرایط سوءاستفاده و نقشی که هر سرویس در ادامه فعالیت سازمان دارد.
🔎 در این وبینار تخصصی امنیت سایبری، مسیر رسیدگی به هشدارها را مرور میکنیم؛ از بررسی اعتبار خبر و شناسایی داراییهای تحت تأثیر تا سنجش ریسک و انتخاب اقدام مناسب. بررسی میکنیم کدام هشدار به رسیدگی فوری نیاز دارد و برای تصمیمگیری درباره کدامیک باید اطلاعات بیشتری جمعآوری کرد.
اگر وصلهای منتشر نشده باشد یا نصب آن به آزمون و هماهنگی نیاز داشته باشد، چه میتوان کرد؟ درباره اقدامات موقت کاهش ریسک، محدودسازی دسترسی، برنامه بازگشت و شیوه تأیید نتیجه اصلاحات صحبت میکنیم. همچنین به شواهدی میپردازیم که نیاز به بررسی احتمال نفوذ و پاسخ به رخداد را مطرح میکنند.
🎯 مقصد این مسیر، رسیدن به تصمیمی روشن و قابل پیگیری است: چه اقدامی باید انجام شود، روی کدام سامانه، با مسئولیت چه کسی و تا چه زمانی؟
با ما همراه شوید و پرسشهای خود را در بخش گفتوگو با مدرس مطرح کنید.
سرفصلها
| سرفصل | توضیحات |
|---|---|
| شناخت آسیبپذیریها و منابع هشدار | آشنایی با انواع آسیبپذیری، اطلاعیههای سازندگان، شناسه CVE و منابع پیگیری. |
| شناسایی سامانههای تحت تأثیر | بررسی محصول، نسخه، پیکربندی و وابستگیهای نرمافزاری برای شناسایی داراییهای آسیبپذیر. |
| ارزیابی ریسک و اولویت اقدام | بررسی شدت آسیبپذیری، اهمیت سرویس و میزان مواجهه با کمک امتیاز CVSS و فهرست KEV. |
| اجرای وصله و اقدامات موقت | بررسی نصب و آزمون وصله، برنامه بازگشت و راهکارهای کاهش ریسک تا زمان اصلاح. |
| بررسی احتمال نفوذ | شناخت شواهد سوءاستفاده و زمان ارجاع موضوع برای بررسی نفوذ و پاسخ به رخداد. |
| تأیید نتیجه و پیگیری اصلاحات | ارزیابی دوباره سامانه، ثبت اقدامات و تعیین مسئول و موعد پیگیری اصلاحات. |
مخاطبین
| کاربرد مباحث | مخاطبان وبینار |
|---|---|
| ▪️ کارشناسان و مسئولان امنیت اطلاعات | بررسی هشدارهای آسیبپذیری، ارزیابی ریسک و پیگیری اصلاحات |
| ▪️ مدیران و کارشناسان فناوری اطلاعات | تعیین اولویت اقدام و هماهنگی اجرای اصلاحات در سازمان |
| ▪️ کارشناسان شبکه، زیرساخت و مدیریت سرورها | شناسایی سامانههای تحت تأثیر، اجرای وصله و اعمال اقدامات موقت |
| ▪️ تیمهای پشتیبانی و نگهداری سامانهها | آزمون اصلاحات، بررسی نتیجه و پیگیری موارد باقیمانده |
| ▪️ اعضای تیمهای پایش امنیت و پاسخ به رخداد | بررسی شواهد سوءاستفاده و تشخیص نیاز به بررسی احتمال نفوذ |
سوالات متداول
نظرات