

وبینار تهدیدها از چشم شما پنهان ماندهاند؟
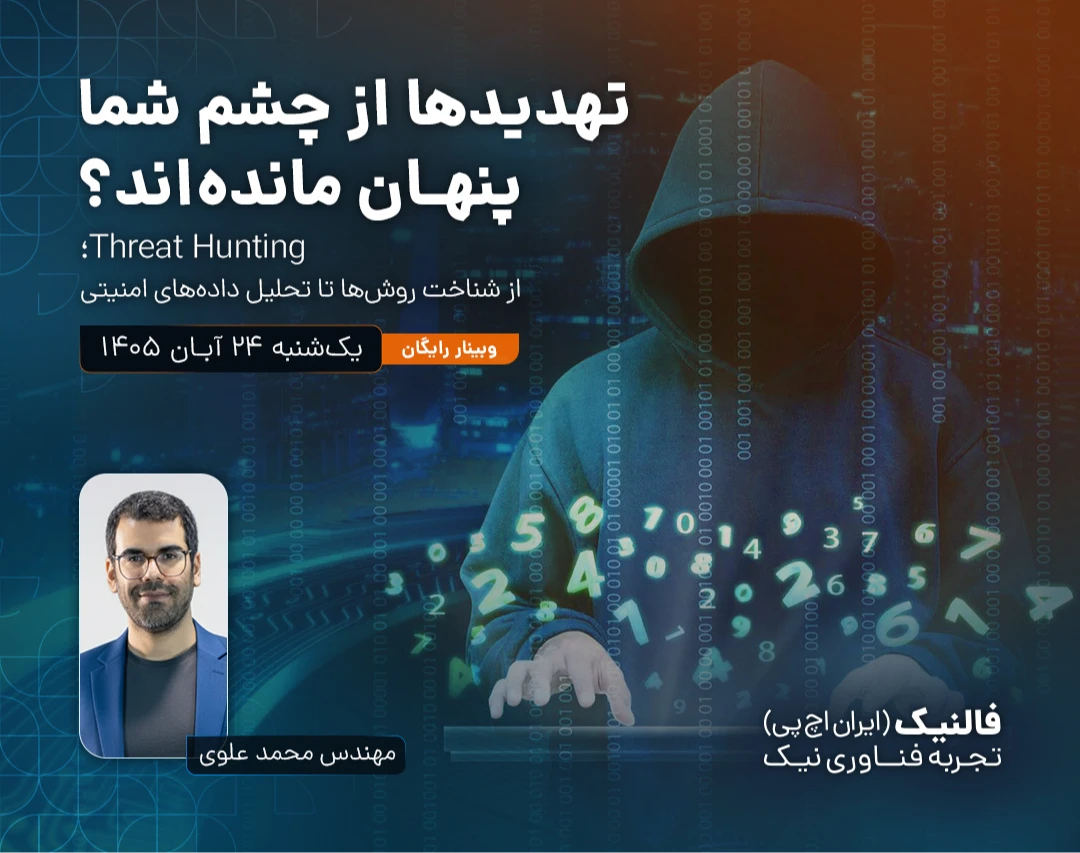
وبینار تهدیدها از چشم شما پنهان ماندهاند؟
بلیتهای وبینار
توضیحات
همه تهدیدهای امنیتی با یک هشدار واضح شناسایی نمیشوند. گاهی فعالیتهای مخرب از کنترلهای پیشگیرانه عبور میکنند و در میان حجم زیادی از دادهها و رویدادهای شبکه پنهان میمانند.
شکار تهدید (Threat Hunting)رویکردی فعال برای جستوجوی نشانههای فعالیت مخرب در دادهها و شواهد امنیتی است؛ رویکردی که به تحلیلگران کمک میکند فراتر از هشدارهای موجود، فرضیههای امنیتی را بررسی کنند و به دنبال شواهدی از رفتارهای مشکوک باشند.
در این وبینار با مفهوم و ضرورت Threat Hunting، روشهای متداول آن، ابزارها و زیرساخت موردنیاز و دادههای لازم برای تحلیل آشنا میشوید. در بخش پایانی نیز یک نمونه از شکار تهدید با استفاده از مجموعهداده BOTS v1 بررسی خواهد شد.
هدف این وبینار، ارائه درکی ساختارمند از فرایند شکار تهدید و آشنایی با الزامات اجرای آن در محیطهای امنیتی است.
سرفصلها
۱. شکار تهدید چیست؟
- مفهوم Threat Hunting و جایگاه آن در امنیت اطلاعات
- تفاوت شکار تهدید با پایش معمول و رسیدگی به هشدارهای امنیتی
۲. چرا به شکار تهدید نیاز داریم؟
- محدودیتهای رویکردهای مبتنی بر هشدار
- ضرورت جستوجوی فعال برای شناسایی فعالیتهای مشکوک
۳. روشهای شکار تهدید
- آشنایی با روشها و رویکردهای متداول Threat Hunting
- نقش فرضیهسازی، بررسی شواهد و تحلیل رفتار در این فرایند
۴. ابزارها و زیرساخت موردنیاز
- آشنایی با ابزارها و زیرساختهای موردنیاز برای اجرای شکار تهدید
۵. جمعآوری دادههای موردنیاز
- شناخت دادهها و لاگهای امنیتی مورد استفاده در Threat Hunting
- اهمیت دسترسی به دادههای مناسب برای تحلیل و بررسی شواهد
۶. نمونه عملی شکار تهدید با مجموعهداده BOTS v1
- بررسی یک نمونه از فرایند شکار تهدید با استفاده از دادههای امنیتی
مخاطبین
این وبینار برای افراد زیر مناسب است:
- کارشناسان و تحلیلگران امنیت اطلاعات
- کارشناسان و تحلیلگران مراکز عملیات امنیت (SOC)
- متخصصان امنیت شبکه و مدیران شبکه
- کارشناسان زیرساخت و فناوری اطلاعات علاقهمند به پایش و تحلیل رویدادهای امنیتی
- مدیران IT و امنیت که میخواهند با رویکرد شکار تهدید و الزامات آن آشنا شوند
پیشنیاز پیشنهادی: آشنایی مقدماتی با مفاهیم شبکه، امنیت اطلاعات و لاگهای امنیتی.
سوالات متداول