
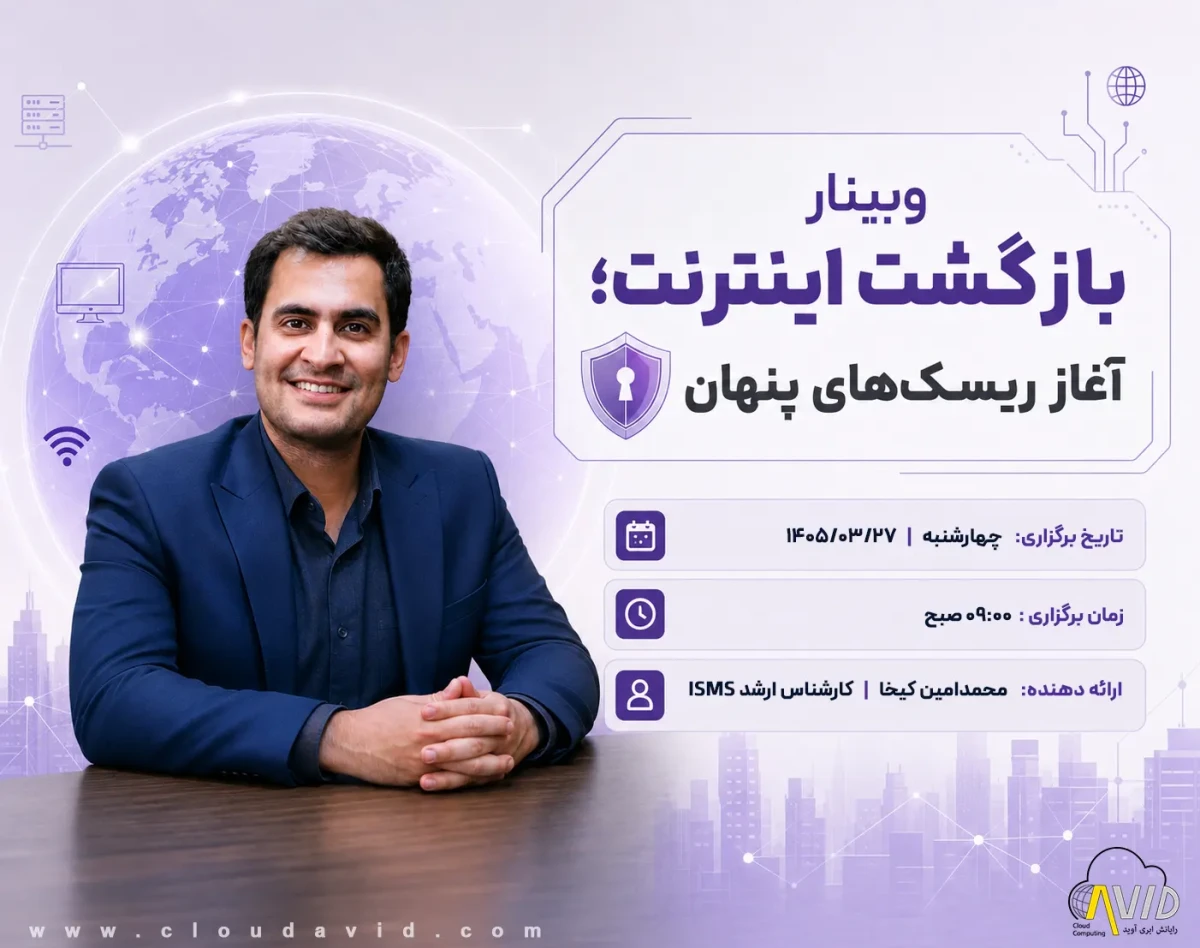

وبینار بازگشت اینترنت؛ آغاز ریسکهای پنهان برگزار شده
وبینار بازگشت اینترنت؛ آغاز ریسکهای پنهان برگزار شده
توضیحات
بازگشت اینترنت تنها به معنای بازگشت دسترسی نیست. با از سرگیری ارتباطات، ریسکهایی مانند دریافت فایلهای آلوده، حملات مهندسی اجتماعی، سوءاستفاده از دسترسیها و تهدیدات نوین سایبری نیز دوباره فعال میشوند و میتوانند امنیت زیرساخت و تداوم خدمات سازمان را تحتتأثیر قرار دهند.
آنچه از این وبینار بهدست خواهید آوردبا بازگشت اینترنت، ریسکهایی مانند دریافت فایلهای آلوده، حملات مهندسی اجتماعی و سوءاستفاده از دسترسیها دوباره پررنگ شدهاند. این وبینار با تمرکز بر تهدیدات نوین و راهکارهای عملی مدیریت ریسک، به سازمانها کمک میکند امنیت خدمات خود را حفظ کنند.
سرفصلها
از تهدید تا راهکار؛ در این وبینار چه میگذرد؟
بازگشت اینترنت و تغییر چشمانداز تهدیدات
- ریسکهای امنیتی پس از اتصال مجدد به اینترنت
- افزایش حملات مبتنی بر مهندسی اجتماعی
- سوءاستفاده از دسترسیهای کاربران و مدیران سیستم
تهدیدات نوین در حملات سایبری
- آشنایی با بدافزارهای Fileless
- بررسی حملات LOLBins
- روشهای دور زدن ابزارهای امنیتی سنتی
امنیت دریافت و اعمال بهروزرسانیها
- ریسکهای دریافت Patch و Update
- نقش Sandbox در اعتبارسنجی فایلها
- استفاده از Sysmon برای ردیابی رفتارهای مشکوک
امنیت دورکاری در شرایط فعلی
- چالشهای دسترسی از راه دور
- ریسک VPNها و ابزارهای سنتی
- پیادهسازی عملی Zero Trust در دورکاری
امنیت ایمیل و سرویسهای اینترنتی
- ایمیل بهعنوان یکی از رایجترین مسیرهای نفوذ
- جداسازی منطقی و فیزیکی سرویسهای پرریسک
- کاهش سطح حمله در سازمان
انتقال امن فایل در سازمانها
- انتقال فایل بین شبکههای IT و OT
- دریافت فایل از اینترنت و شبکههای اجتماعی
- کنترل و مدیریت امن تبادل فایل در سازمان
مخاطبین
چه کسانی بیشترین بهره را از این وبینار خواهند برد؟
این وبینار برای مدیران فناوری اطلاعات و امنیت اطلاعات، کارشناسان امنیت سایبری، SOC و شبکه، مسئولان سامانههای صنعتی و شبکههای OT، مدیران زیرساخت، مراکز داده و خدمات سازمانی و همچنین تصمیمگیران حوزه مدیریت ریسک و تداوم کسبوکار طراحی شده است.
نظرات