
مدرس
مهندس امین ده باشی
سرپرست مدیریت مرکز پشتیبانی فنی افرانت
مدرس
محمدرضا فلاحی
کارشناس شبکه و امنیت
شروع وبینار 4 آذر 1405 - ساعت 16:00
مدت وبینار
2 ساعت
1
جلسه دوم
4 آذر 1405
ساعت 16:00 تا 18:00

محل برگزاری آنلاین
این وبینار در نرمافزار اسکایروم برگزار میشود
برگزارکننده
شرکت افرانت
شرکت افرانت ارایه دهنده خدمات فناوری اطلاعات و ارتباطات
دستهبندیها
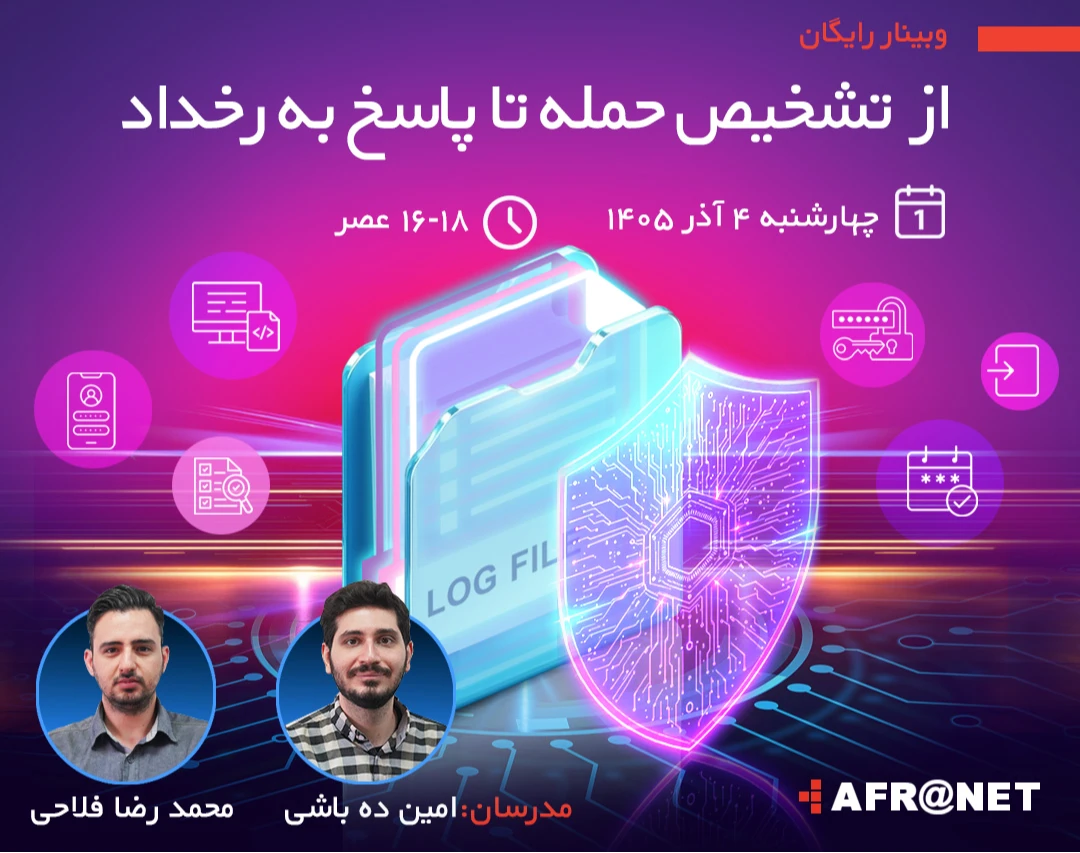
وبینار از تشخیص حمله تا پاسخ به رخداد
وبینار از تشخیص حمله تا پاسخ به رخداد
بلیتهای وبینار
تومان
رایگان
ویدئو
از 27 آبان تا 4 آذر
رایگان
توضیحات
حامیان
توضیحات
قسمت دوم/ از لاگ تا تشخیص حمله /با موضوع از تشخیص حمله تا پاسخ به رخداد 🔍
این بار قراره از تئوری فاصله بگیریم و وارد دنیای واقعی تشخیص حملات بشیم! 🚀
توی قسمت اول یاد گرفتیم لاگ چیه، چرا اهمیت داره و چطور میتونه ردپای یک حمله رو نشون بده.
اما حالا سؤال اصلی اینه: وقتی هزاران لاگ و هشدار داریم، چطور بفهمیم واقعاً چه اتفاقی افتاده؟ 🤔
توی قسمت دوم، با یک سناریوی عملی قدمبهقدم جلو میریم و یاد میگیریم:
- 🔍 چطور یک فعالیت مشکوک رو از بین لاگهای مختلف شناسایی کنیم؟
- 🧩 چطور لاگهای چند تجهیز و سرویس رو به هم مرتبط کنیم؟
- 🚨 چطور هشدارهای واقعی رو از هشدارهای اشتباه تشخیص بدیم؟
- 🕵️ چطور مسیر یک حمله رو بررسی کنیم و بفهمیم از کجا شروع شده؟
- ⚙️ چطور با چند قانون ساده، تشخیص فعالیتهای مشکوک رو خودکار کنیم؟
- 🛡️ بعد از شناسایی حمله، چه اقداماتی باید انجام بدیم؟
برای کی مناسبه؟
برای علاقهمندان شبکه، مانیتورینگ و امنیت که میخوان یک قدم جلوتر برن و تشخیص حملات رو بهصورت عملی تجربه کنن.
نیازی نیست متخصص امنیت باشی؛ آشنایی اولیه با لاگها کافیه! 👍
این بار فقط درباره لاگها صحبت نمیکنیم؛ قراره با کمکشون یک حمله رو کشف کنیم! 🔥
حامیان
مدرس
مهندس امین ده باشی
سرپرست مدیریت مرکز پشتیبانی فنی افرانت
مدرس
محمدرضا فلاحی
کارشناس شبکه و امنیت
شروع وبینار 4 آذر 1405 - ساعت 16:00
مدت وبینار
2 ساعت
1
جلسه دوم
4 آذر 1405
ساعت 16:00 تا 18:00
برگزارکننده
شرکت افرانت
شرکت افرانت ارایه دهنده خدمات فناوری اطلاعات و ارتباطات
محل برگزاری آنلاین
این وبینار در نرمافزار اسکایروم برگزار میشود
دستهبندیها
وبینار از تشخیص حمله تا پاسخ به رخداد