
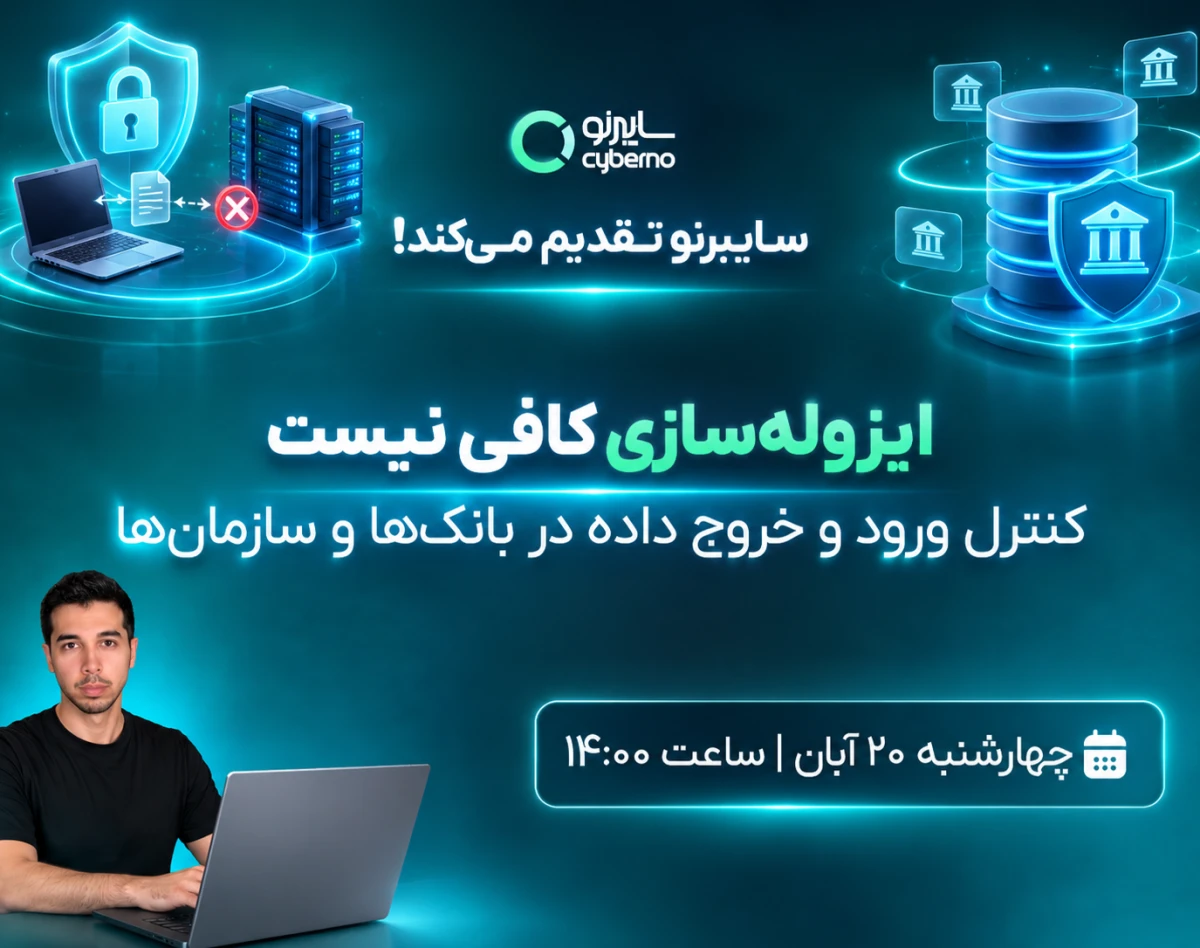


وبینار ایزولهسازی کافی نیست؛ کنترل ورود و خروج داده در بانکها و سازمانها
وبینار ایزولهسازی کافی نیست؛ کنترل ورود و خروج داده در بانکها و سازمانها
بلیتهای وبینار
توضیحات
امنیت شبکههای ایزوله بانکی؛ آیا شبکه داخلی شما واقعاً ایزوله و امن است؟
ایزوله بودن شبکههای سازمانی و بانکی از اینترنت، بهتنهایی تضمینکننده امنیت اطلاعات نیست. رسانههای قابلحمل مانند فلش مموری، هارد اکسترنال و CD همچنان میتوانند بهعنوان یکی از مسیرهای ورود بدافزار به شبکههای داخلی و همچنین خروج غیرمجاز اطلاعات مورد استفاده قرار بگیرند.
در این جلسه تخصصی، به بررسی چالشهای امنیتی شبکههای ایزوله (Air-Gapped Networks) در سازمانها و بانکها میپردازیم و نشان میدهیم چرا استفاده از یک آنتیویروس معمولی برای محافظت از این شبکهها کافی نیست.
در ادامه، تهدیداتی مانند Bad USB، بدافزارهای ناشناخته، فایلهای مخرب و حملات مبتنی بر رسانههای قابلحمل را بررسی میکنیم و به اهمیت راهکارهای چندموتوره برای شناسایی تهدیدات و کنترل دسترسی به اطلاعات میپردازیم.
یکی از محورهای اصلی این جلسه، موضوع جلوگیری از نشت اطلاعات (Data Leakage Prevention) و مدیریت فرآیند خروج فایل از شبکههای حساس بانکی است؛ جایی که احراز هویت کاربران، تأیید مدیر، ثبت رویدادها و قابلیت ممیزی نقش مهمی در حفاظت از اطلاعات سازمانی دارند.
در بخش عملی، با قابلیتهای کیوسک امن سایبرنو آشنا میشوید؛ راهکاری برای بررسی امنیتی فایلها پیش از ورود به شبکه امن و کنترل خروج اطلاعات از سازمان، همراه با امکاناتی مانند:
-
اسکن فایلها با چند موتور آنتیویروس بهصورت همزمان
-
شناسایی بدافزارها و تهدیدات امنیتی
-
بررسی فایلها پیش از انتقال به شبکه داخلی
-
کنترل و مدیریت ورود و خروج اطلاعات از طریق USB
-
احراز هویت کاربران و تعریف سطوح دسترسی
-
تأیید خروج فایل توسط مدیران
-
ثبت گزارش و ارائه رسید از عملیات انتقال فایل
-
یکپارچگی با Active Directory و سامانههای SIEM
این جلسه برای مدیران فناوری اطلاعات، مدیران امنیت اطلاعات، کارشناسان SOC، مدیران ریسک و مسئولان زیرساخت بانکها و سازمانهای دارای شبکههای ایزوله طراحی شده است.
هدف این جلسه: ارائه یک دید عملی برای افزایش امنیت شبکههای ایزوله، کاهش ریسک ورود بدافزار و جلوگیری از خروج غیرمجاز اطلاعات با استفاده از راهکارهای کنترلشده انتقال فایل.