

وبینار عوامل موثر بر ارتقای کشف و بهروری در SOC های موجود - تجربه ی زیسته برگزار شده
وبینار عوامل موثر بر ارتقای کشف و بهروری در SOC های موجود - تجربه ی زیسته برگزار شده
توضیحات
وبینار تخصصی
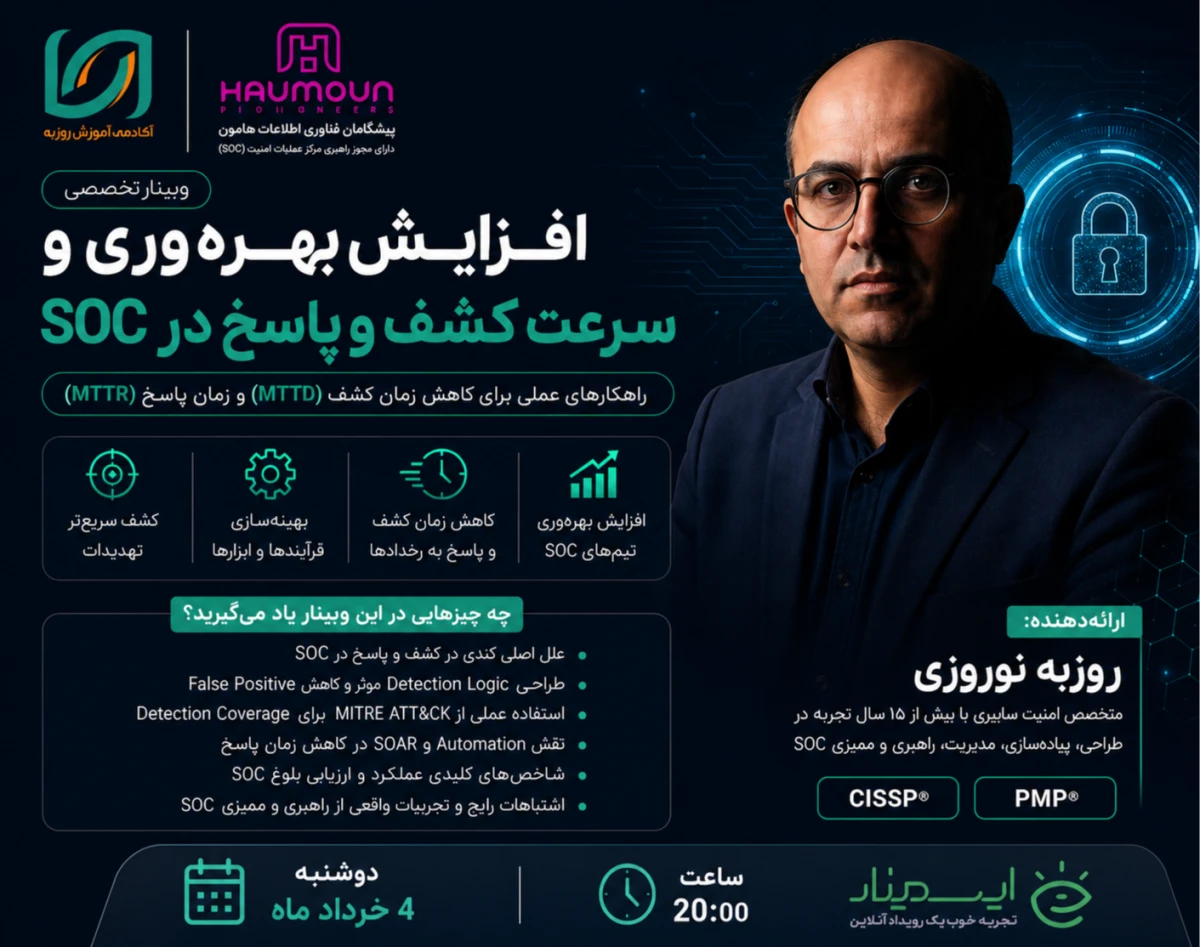
افزایش بهرهوری و سرعت کشف و پاسخ در SOCامروزه بسیاری از مراکز عملیات امنیت (SOC) با وجود سرمایهگذاری گسترده روی SIEM، EDR، SOAR و ابزارهای مانیتورینگ، همچنان با چالش جدی در سرعت کشف و واکنش به رخدادها مواجه هستند. در بسیاری از موارد، زمان کشف (MTTD) و زمان پاسخ (MTTR) با الزامات تعیینشده توسط نهادهای بالادستی و چارچوبهای حاکمیتی فاصله قابل توجهی دارد و SOC عملاً به محیطی با حجم بالای Alert، خستگی تحلیلگران و Detectionهای کماثر تبدیل میشود.
در این وبینار تخصصی تلاش میشود با نگاهی عملیاتی و مبتنی بر تجربه واقعی پروژههای SOC، دلایل اصلی کندی در کشف و پاسخ بررسی شود؛ از ضعف در معماری لاگ و Telemetry گرفته تا Detection Logicهای ناکارآمد، نبود Threat Hunting مؤثر، فرآیندهای پیچیده Incident Response، کمبود Automation و ضعف در طراحی Use Caseها.
در این نشست موضوعاتی از جمله موارد زیر بررسی خواهد شد:
-
چرا بسیاری از SOCها با وجود ابزارهای گرانقیمت همچنان عملکرد ضعیفی دارند؟
-
نقش Detection Engineering در افزایش سرعت کشف تهدید
-
کاهش Alert Fatigue و مدیریت False Positiveها
-
طراحی Detection Logicهای مؤثر و Context-Aware
-
استفاده عملی از MITRE ATT&CK برای بهبود Detection Coverage
-
نقش SOAR و Automation در کاهش زمان پاسخ
-
اهمیت Threat Hunting در کشف حملات پنهان و Living-off-the-Land
-
شاخصهای کلیدی مانند MTTD ،MTTR و Detection Coverage
-
اشتباهات رایج در پیادهسازی و راهبری SOC در سازمانها
-
تجربیات واقعی از پروژههای عملیاتی SOC و ممیزی مراکز عملیات امنیت
این وبینار توسط «آکادمی روزبه» با همکاری شرکت پیشگامان فناوری اطلاعات هامون برگزار میشود.
شرکت هامون دارای مجوز رسمی راهبری مرکز عملیات امنیت (SOC) از افتا بوده و در حوزه طراحی، پیادهسازی، راهبری و ارزیابی مراکز عملیات امنیت و خدمات امنیت سایبری سازمانی فعالیت تخصصی دارد.
ارائه این وبینار توسط مهندس روزبه نوروزی، مدرس دانشگاه و متخصص ارشد امنیت سایبری با بیش از ۱۵ سال تجربه حرفهای در حوزه طراحی، پیادهسازی، مدیریت، راهبری و ممیزی SOC انجام میشود. ایشان سابقه همکاری در پروژههای متعدد امنیتی و عملیاتی را در سازمانهای مختلف داشته و تمرکز تخصصی وی بر ارتقای بلوغ SOC، افزایش سرعت کشف تهدیدات، بهینهسازی فرآیندهای امنیتی و توسعه Detection Capability سازمانها است.
وی دارای مدارک بینالمللی CISSP و PMP بوده و علاوه بر فعالیت حرفهای، در حوزه آموزش و انتقال تجربیات عملی امنیت سایبری نیز فعالیت مستمر دارد.
سرفصلها
نمونه سرفصلهای وبینار
افزایش بهرهوری و سرعت کشف و پاسخ در SOC
-
مقدمهای بر چالشهای واقعی SOC در سازمانها
-
چرا بسیاری از SOCها به اهداف عملیاتی خود نمیرسند؟
-
بررسی وضعیت MTTD و MTTR در مراکز عملیات امنیت
-
-
تحلیل علل کندی در کشف و پاسخ
-
ضعف در Telemetry و Log Architecture
-
Detection Logicهای ناکارآمد
-
Alert Fatigue و حجم بالای False Positive
-
ضعف در فرآیندهای Incident Response
-
-
طراحی معماری مؤثر برای SOC
-
نقش SIEM، EDR، NDR و SOAR در افزایش سرعت کشف
-
اهمیت Data Normalization و Enrichment
-
معماری Detection-Centric در SOCهای مدرن
-
-
Detection Engineering و طراحی Use Case
-
طراحی Detection Logic حرفهای
-
Context-Aware Detection
-
کاهش False Positive بدون افزایش False Negative
-
طراحی Use Case مبتنی بر تهدید
-
-
استفاده عملی از MITRE ATT&CK
-
ATT&CK Coverage چیست؟
-
Detection Coverage و Visibility Gap
-
نگاشت Detectionها به تکنیکهای مهاجم
-
-
Threat Hunting و کشف حملات پنهان
-
شناسایی حملات Living-off-the-Land
-
Hunt مبتنی بر رفتار مهاجم
-
تفاوت Detection و Hunting
-
-
Automation و SOAR در SOC
-
کاهش زمان پاسخ با Automation
-
Orchestration و Incident Playbook
-
چه فرآیندهایی را خودکار کنیم و چه مواردی را نه؟
-
-
KPIها و شاخصهای ارزیابی عملکرد SOC
-
MTTD ،MTTR ،Dwell Time
-
Detection Maturity
-
SOC Efficiency Metrics
-
-
اشتباهات رایج در پیادهسازی SOC
-
خرید ابزار بدون طراحی معماری
-
تمرکز بیش از حد روی تکنولوژی بهجای Detection
-
ضعف در فرآیند و نیروی انسانی
-
-
تجربیات واقعی و Lessons Learned
-
نمونه چالشهای عملیاتی در SOCها
-
تجربیات راهبری، ممیزی و بهبود SOC
-
راهکارهای عملی افزایش بهرهوری تیم SOC
-
جمعبندی و نقشه راه ارتقای SOC
-
اولویتبندی اقدامات بهبود
-
مسیر بلوغ SOC در سازمانها
-
پرسش و پاسخ تخصصی
مخاطبین
مخاطبین وبینار
این وبینار برای مدیران، کارشناسان و فعالان حوزه امنیت سایبری که با چالشهای عملیاتی SOC، کشف تهدیدات و پاسخ به رخدادها مواجه هستند طراحی شده است، از جمله:
-
مدیران امنیت اطلاعات (CISO)
-
مدیران و سرپرستان SOC
-
تحلیلگران SOC در سطوح L1 ،L2 و L3
-
تیمهای Threat Hunting و Incident Response
-
کارشناسان SIEM و Detection Engineering
-
مدیران مراکز داده و زیرساخت
-
کارشناسان امنیت شبکه و امنیت سازمانی
-
تیمهای MSSP و شرکتهای ارائهدهنده خدمات SOC
-
مشاوران و ممیزان امنیت سایبری
-
مدیران فناوری اطلاعات علاقهمند به ارتقای بلوغ امنیت
-
دانشجویان و علاقهمندان حرفهای حوزه SOC و عملیات امنیت
این وبینار بهویژه برای سازمانهایی مفید خواهد بود که با مشکلاتی مانند حجم بالای Alert، خستگی تحلیلگران، زمان طولانی کشف حملات، ضعف در Detection Coverage، یا ناکارآمدی فرآیندهای پاسخ به رخداد مواجه هستند.
حامیان
نظرات